클라우드 환경에서 컨테이너 기반 서비스를 운영할 때 가장 까다로운 작업 중 하나가 바로 외부 트래픽을 안전하게 받아들이는 인그레스(Ingress) 네트워킹 설정이다. 지금까지는 개발팀이나 플랫폼 엔지니어가 애플리케이션을 하나 띄울 때마다 애플리케이션 로드밸런서(ALB)를 직접 생성하고, 보안 그룹이나 SSL/TLS 인증서, 라우팅 규칙까지 일일이 수작업으로 엮어줘야 했다. 서비스 수가 늘어날수록 인프라 관리 부담과 비용이 급격히 불어나는 이유다.
아마존웹서비스(AWS)가 이러한 불편을 덜기 위해 컨테이너 관리 서비스 Amazon ECS에 라우팅과 인프라 프로비저닝을 알아서 처리해 주는 관리형 솔루션인 ‘Amazon ECS Gateway’를 정식 출시했다.
이번 기능은 개발자가 복잡한 네트워킹 구조를 알지 못하더라도 사전에 정의된 표준 가이드라인에 맞춰 외부 연결을 완성할 수 있도록 돕는다.
동작 방식은 플랫폼 팀과 애플리케이션 개발 팀의 역할을 명확히 나누는 구조다.
인프라를 담당하는 플랫폼 팀이 먼저 ECS 게이트웨이 리소스를 생성해 조직 내 필수 네트워킹 표준과 보안 규칙을 세워둔다. 이후 애플리케이션 개발 팀은 서비스를 배포할 때 해당 게이트웨이만 지목하면 된다. 별도로 로드밸런서를 붙이거나 인그레스 설정을 건드리지 않고도 미리 정해진 네트워킹 환경을 그대로 물려받게 되는 방식이다.
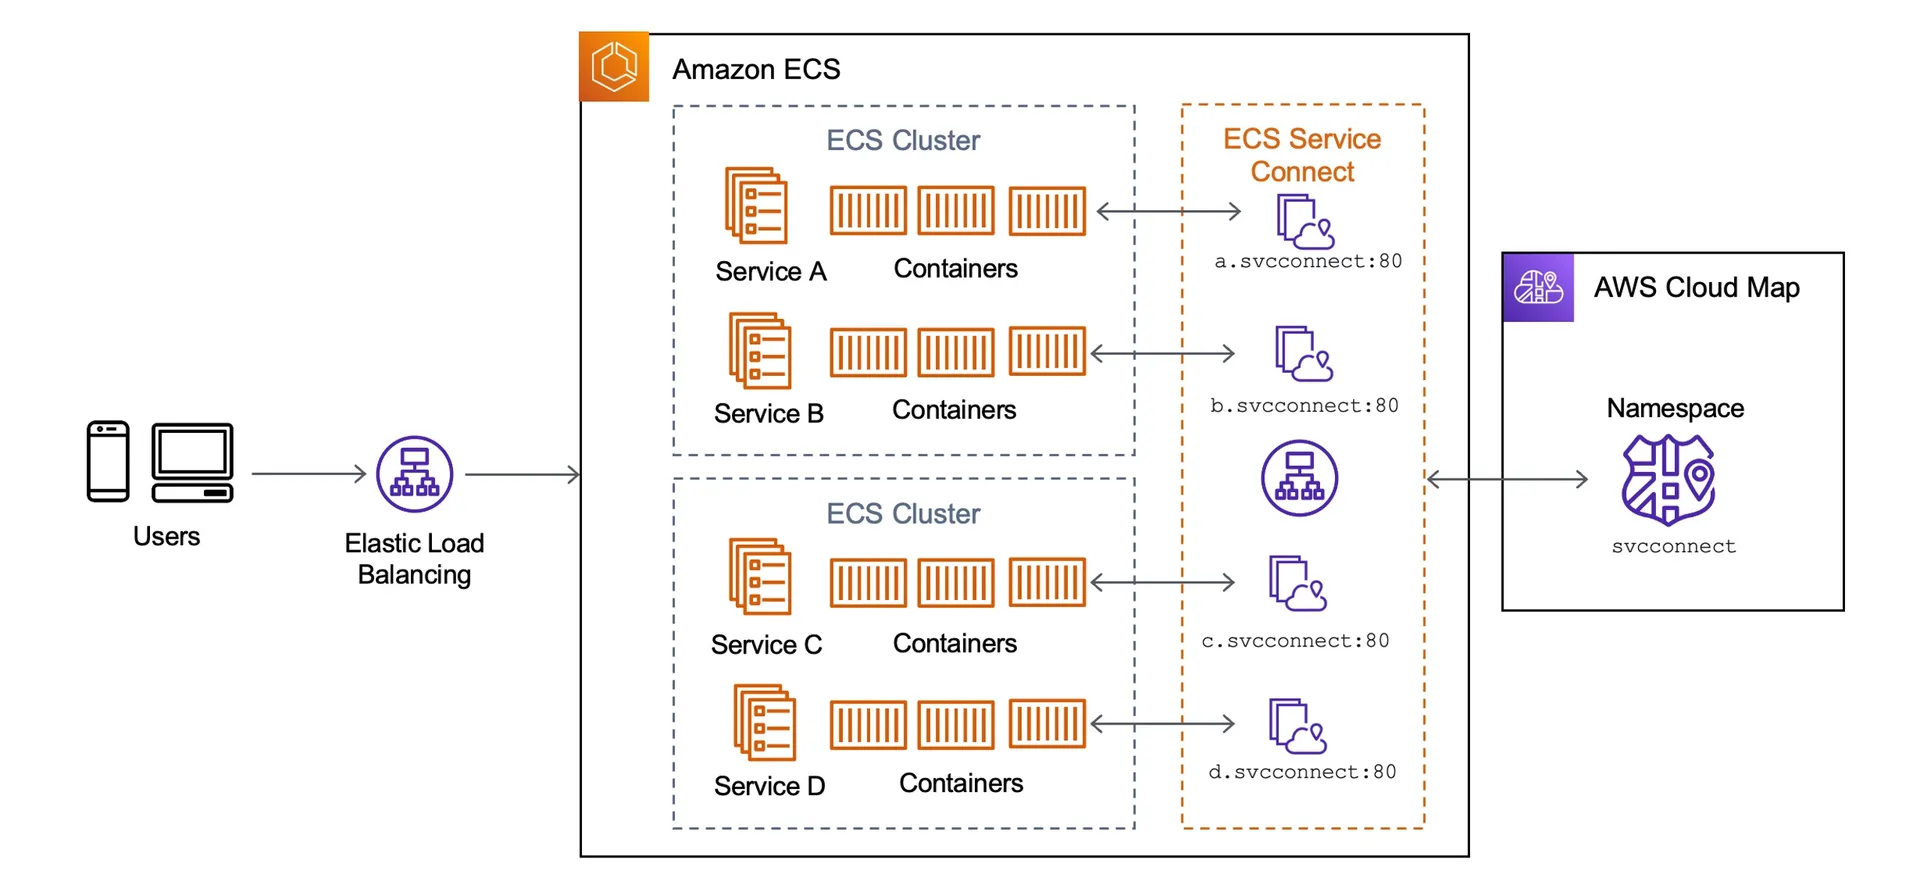
비용과 자원 효율성 면에서도 눈에 띄는 대목이 있다. ECS 게이트웨이는 호스트 기반 라우팅을 지원해 최대 25개의 개별 서비스가 단 하나의 ALB를 공유하도록 설계됐다. 각 서비스에는 고유한 DNS 호스트 이름이 할당되면서도 인프라 자원은 하나로 묶어 쓰기 때문에, 서비스마다 로드밸런서를 개별 배치할 때 발생하는 불필요한 고정 비용을 크게 줄일 수 있다.
기반 인프라의 전체 수명주기도 시스템이 알아서 굴린다. 클러스터 내에서 첫 번째 서비스가 게이트웨이에 연결되면 그 시점에 첫 ALB와 SSL 인증서, 보안 그룹 등이 자동으로 만들어진다. 트래픽이 늘어나 첫 로드밸런서의 용량이 가득 차면 시스템이 알아서 두 번째 ALB를 추가로 올린다. 반대로 서비스가 삭제되거나 더 이상 연결된 트래픽이 없으면 남아있던 인프라 자원을 알아서 회수해 정리해 준다.
모니터링 측면에서는 기존 지표를 그대로 쓸 수 있어 작업 흐름이 끊기지 않는다. 아마존 클라우드워치(Amazon CloudWatch)에서 제공하는 표준 ALB 지표와 일래스틱 로드 밸런싱(Elastic Load Balancing)의 대상 상태(Target Health) 정보를 활용해 서비스별 트래픽 상황과 정상 작동 여부를 실시간으로 짚어볼 수 있다.
기술 사양으로는 awsvpc 네트워크 모드를 사용하는 ECS 서비스라면 시작 유형과 상관없이 사용할 수 있다. AWS Fargate나 EC2 기반, 또는 ECS 매니지드 인스턴스 환경 모두 무리 없이 대응한다.
설정 작업도 비교적 자연스럽다. AWS 관리 콘솔을 비롯해 AWS CLI, API, SDK나 클라우드포메이션(CloudFormation) 템플릿에 게이트웨이 커넥터(gateway connector) 매개변수를 추가하는 것만으로 배포 파이프라인에 이식할 수 있다.
Amazon ECS Gateway는 서울 리전을 포함해 전 세계 모든 상용 AWS 리전에서 사용할 수 있다. 서비스 기능 자체에 대한 추가 수수료는 따로 붙지 않는다. 다만 연결 과정에서 고객 계정에 자동으로 생성되어 돌아가는 ALB나 데이터 전송량, CloudWatch 로그 등 하부 인프라 사용 시간에 따른 비용은 기존 기준대로 정산된다.