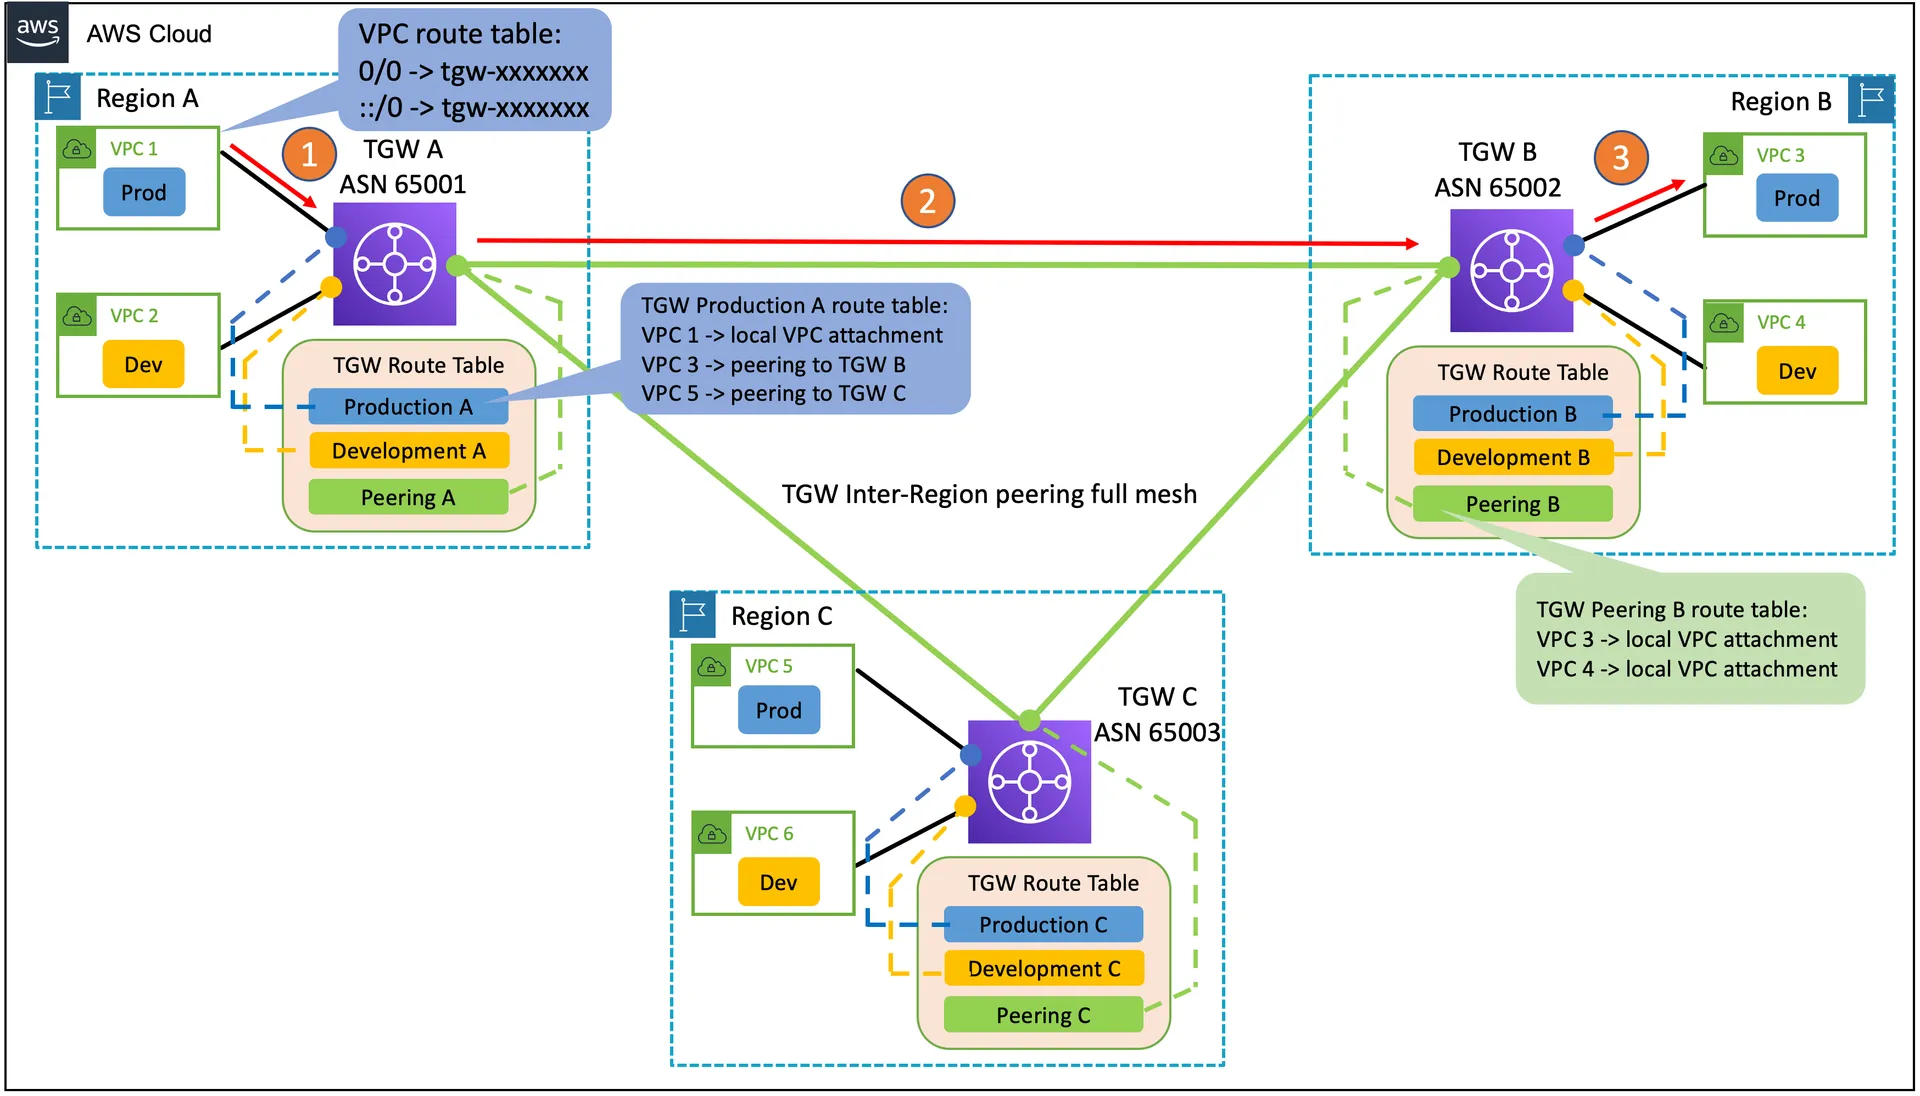
아마존웹서비스(AWS)가 기업들의 네트워크 인프라 연동 허를 찌르던 고질적인 난제 해결에 나섰다. 사설 IP 주소 체계가 겹치는 네트워크 간 통신을 지원하기 위해 AWS 트랜싯 게이트웨이(Transit Gateway)와 AWS 클라우드 WAN(Cloud WAN) 연결에 관리형 일대일 네트워크 주소 변환(1:1 NAT) 기능을 전격 도입했다.
기업 규모가 커지거나 기업 간 인수합병(M&A)이 진행될 때 가장 먼저 부딪히는 벽은 IP 주소 체계의 충돌이다. 서로 다른 독립 조직에서 사설 IP 대역을 각자 구축해 쓰다 보니 동일한 CIDR 블록이 중복되는 일이 허다하다. 멀티클라우드 환경을 운영하거나 파트너사와 사설 VPN으로 망을 묶을 때도 이 같은 제약은 네트워크 통합의 발목을 잡아왔다.
기존에는 이 문제를 풀려면 별도의 복잡한 NAT 어플라이언스를 구축하거나 전체 사설 주소 체계를 처음부터 다시 설계하는 거창한 작업이 필요했다. 이번에 새로 적용된 기능은 Regional Private NAT Gateway와의 연동을 통해 주소 재설정이나 외부 장비 도입 없이 문제를 매끄럽게 우회할 수 있도록 돕는다.
네트워크 관리자는 트랜싯 게이트웨이 또는 클라우드 WAN 연결 구간에서 간단히 주소 변환 규칙을 정의하면 된다. 원본 CIDR 블록이 어떤 사설 IP 범위로 변환될지 지정하기만 하면 시스템이 자동으로 처리한다. 아마존 VPC, AWS 사이트투사이트 VPN, AWS 다이렉트 커넥트, 그리고 트랜싯 게이트웨이 커넥트에 연결된 소프트웨어 정의 광대역망(SD-WAN) 어플라이언스까지 폭넓게 적용된다.
가령 기업 A와 기업 B를 합병하는 과정에서 양측의 VPC 주소 체계가 모두 10.0.0.0/16 대역으로 겹치더라도 한쪽의 주소를 충돌 없는 다른 범위로 유연하게 바꿔 상호 통신을 틀 수 있다.
핵심은 트래픽 변환이 양방향으로 매끄럽게 이어진다는 점이다. 반환 트래픽을 처리하기 위한 별도의 라우팅 규칙을 복잡하게 손댈 필요가 없다. AWS가 네트워크 연결의 하부 레이어에서 NAT 기능을 직접 구동하고 확장과 관리까지 도맡기 때문이다.
설정 작업은 익숙한 개발 환경에서 곧바로 처리할 수 있다. AWS 매니지먼트 콘솔을 비롯해 CLI, SDK, 클라우드포메이션(CloudFormation)을 모두 지원한다. 이렇게 변환되어 오가는 트래픽의 상태와 흐름은 아마존 클라우드워치(CloudWatch) 지표와 아마존 이벤트브릿지(EventBridge) 이벤트를 통해 실시간으로 추적하고 모니터링할 수 있다.
새로운 1:1 NAT 기능은 트랜싯 게이트웨이와 클라우드 WAN이 가동되는 모든 AWS 상용 리전에서 Regional Private NAT Gateway 기반으로 즉시 쓸 수 있다. 상세한 과금 체계와 구체적인 설정 가이드는 아마존 VPC 요금 안내 페이지와 각 서비스별 기술 문서를 통해 확인할 수 있다.