클라우드플레어가 보안 경보 분석 과정을 정밀하게 지원하는 증거 기반 다중 인공지능(AI) 에이전트 운영 체계를 공개했다. 이번 체계는 '클라우드플레어 매니지드 디펜스(Cloudflare Managed Defense)' 서비스에 내장되어 데이터 수집과 탐지 연결, 누락 소스 확인 등 반복적이고 소모적인 조사 업무를 도맡아 처리한다.
초기 단일 에이전트 시제품 환경에서는 근거 없는 주장이 생성되거나 조사 범위를 이탈하는 한계가 나타났다. 조회 실패와 결과 부재가 명확히 구분되지 않는 문제도 노출됐다. 회사는 모델이 직접 추론에 나서기 전에 애플리케이션 코드가 먼저 증거를 수집하고 명확한 범위를 강제하도록 전체 시스템 구조를 재편했다.
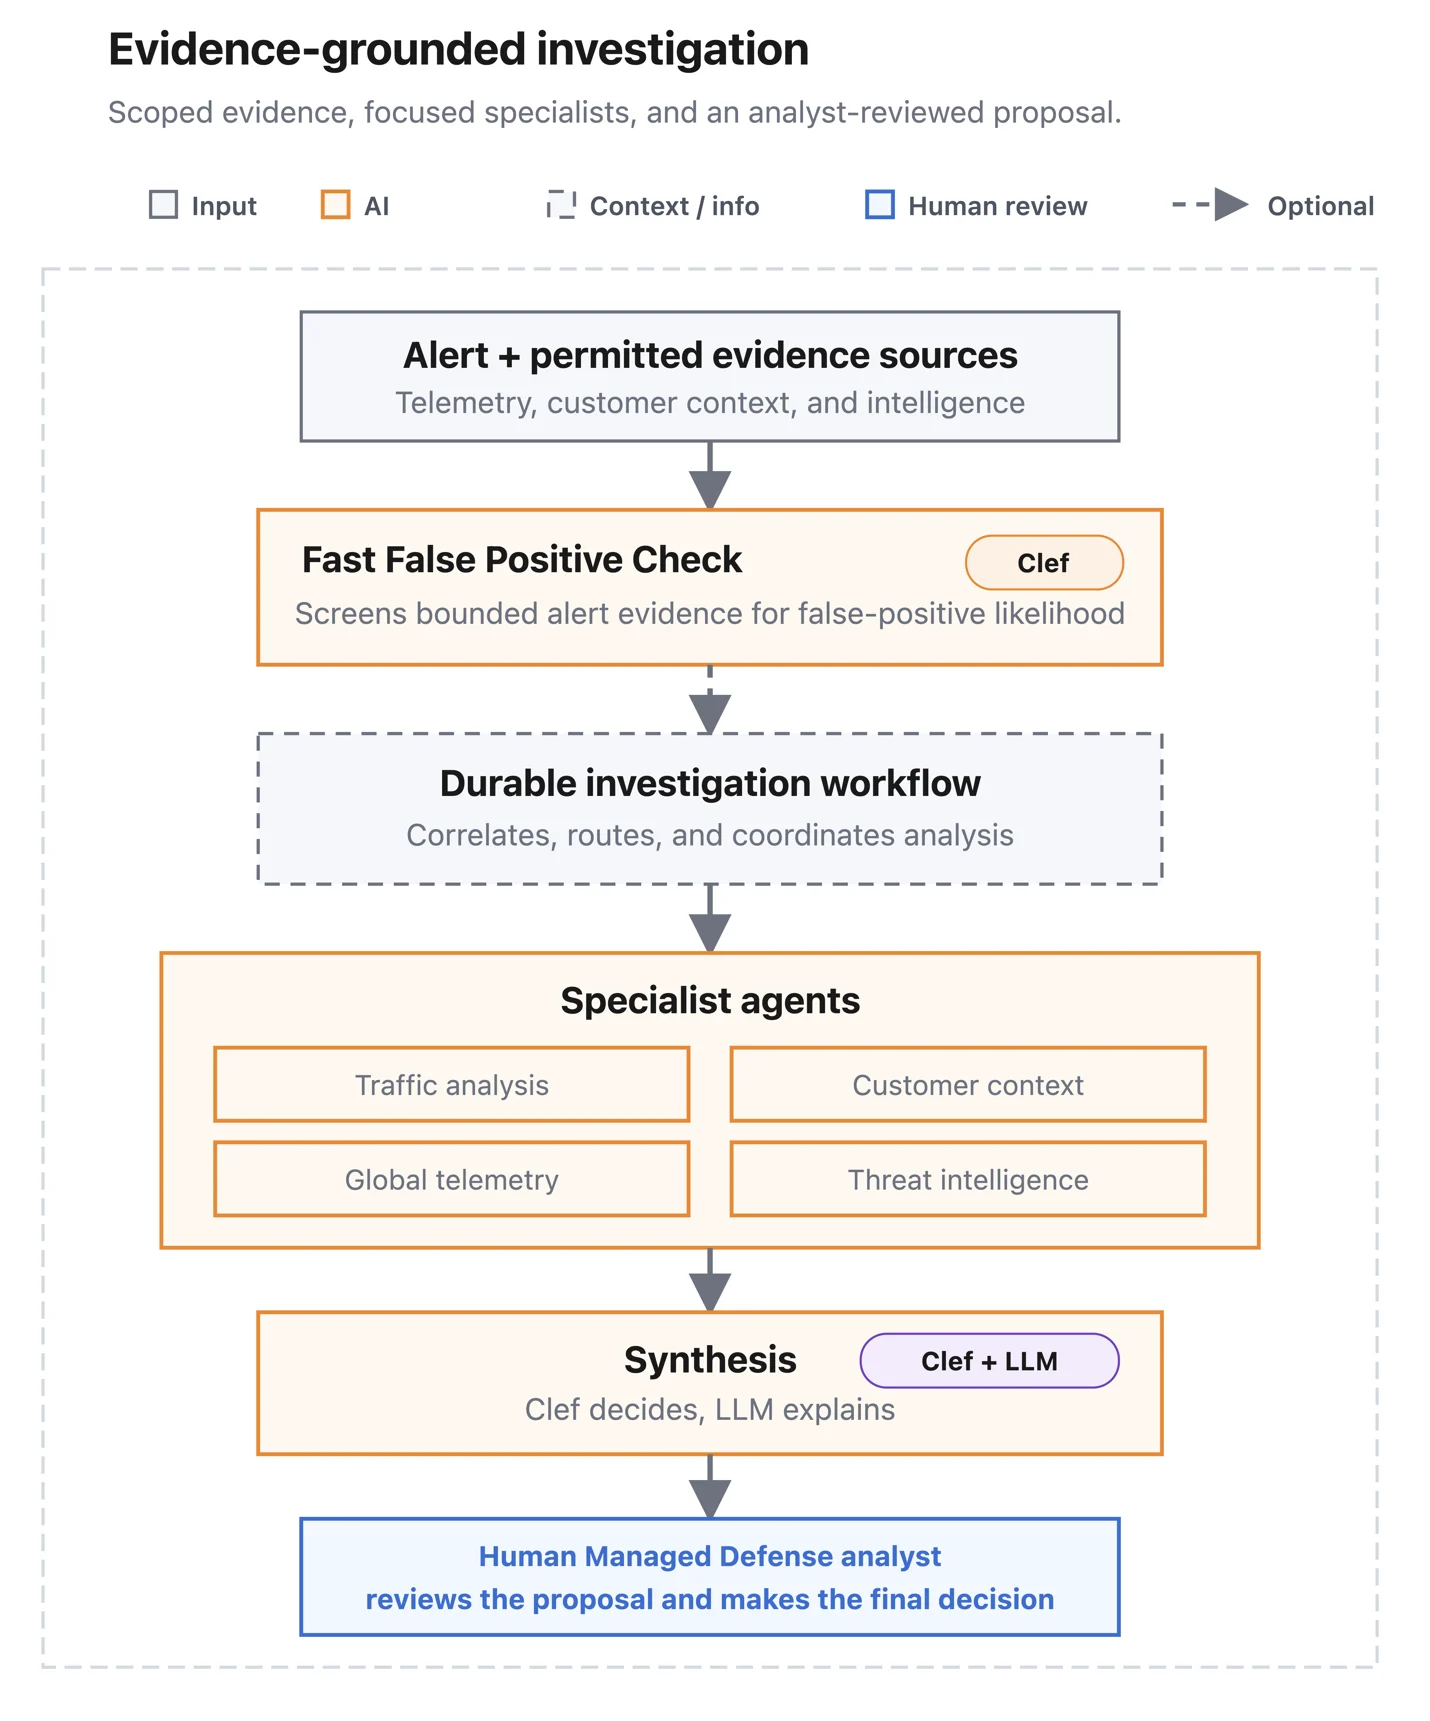
추론 전 단계에서는 버전이 지정된 API 호출을 통해 고객 신원과 과거 탐지 기록, 트래픽 기준선, 적용된 조치의 결과, 네트워크 관측값 등을 철저히 수집한다. 각 데이터는 고유 출처와 버전, 타임스탬프가 함께 기록된다. 고정된 정찰 스냅샷을 다시 재생해 동일한 입력을 기준으로 결과를 평가할 수 있는 기반이 마련된 셈이다.
초기 분석과 점수 산정에는 '워커스 AI(Workers AI)' 환경에서 구동되는 오픈소스 의사결정 모델 '클렙(Clef)'이 활용된다. 과거 처리 결과와 정상 트래픽 여부를 꼼꼼히 대조해 오탐 가능성이 높은 경보는 심층 분석 대상에서 제외하되 향후 맥락 정보로 유기적으로 활용한다.
심층적인 조사가 불가피한 경보의 경우 조정 에이전트가 트래픽 분석, 고객 맥락, 글로벌 텔레메트리, 위협 인텔리전스 등 4개의 전문 에이전트를 병렬로 가동한다. 종합 에이전트는 이들이 도출한 구조화된 결과를 하나의 권고안으로 다듬지만 독단적으로 새 증거를 가져오거나 사전에 승인된 분류 범위를 벗어난 판단을 내리지는 못한다.
시스템은 분석에 착수하기 전 조사 대상과 범위, 시간 기준, 채택한 증거, 정책 버전, 출처, 확인하지 못한 영역 등을 빠짐없이 담은 버전 관리 증거 패키지를 구축한다. 애플리케이션 코드는 각 인용이 실제 패키지에 포함되어 있는지, 해당 조사에 속하며 주장에 정확히 부합하는지 꼼꼼하게 검증한다. 만약 증거가 불충분할 경우 별도의 분류나 처리 권고를 일체 내리지 않는다.
운영 백엔드 인프라로는 워커스, 워크플로, D1, R2, 듀러블 오젝트(Durable Objects), 플루(Flue), AI 서치(AI Search) 등 다채로운 도구가 유기적으로 맞물려 작동한다. 초기 베타 서비스는 매니지드 디펜스를 이용하는 자격 요건을 갖춘 애플리케이션 보안 경보와 사례를 중심으로 우선 제공되며 최종적인 판단과 완화 조치의 권한과 책임은 현장의 전문 분석가에게 남겨진다.