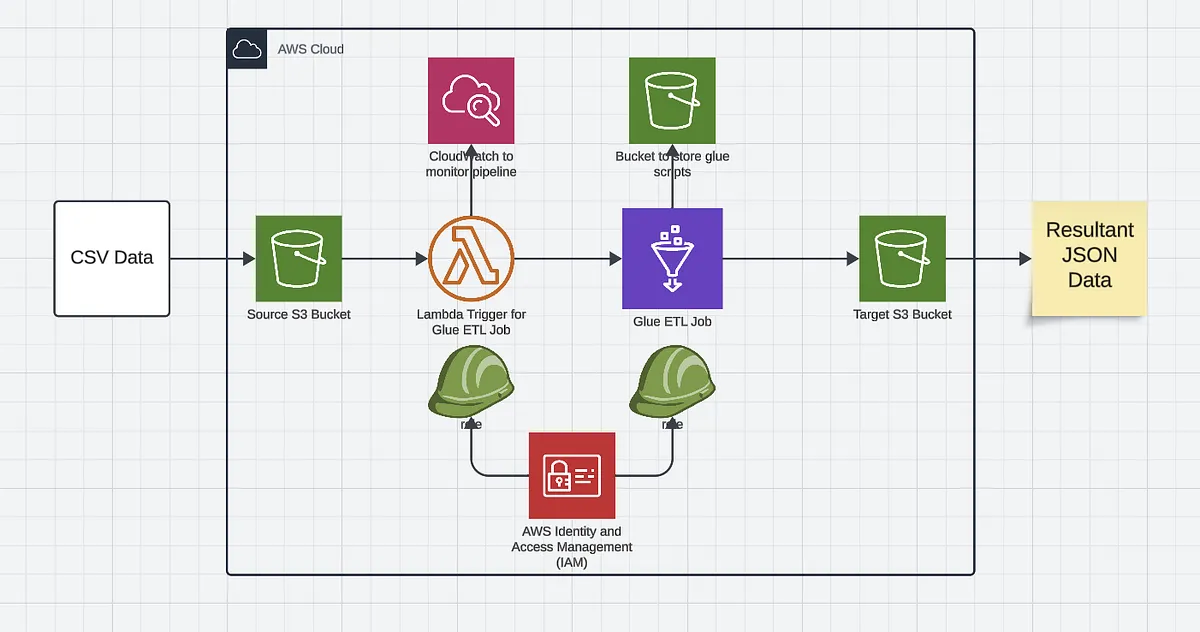
아마존웹서비스(AWS)가 클라우드 보안 통합 관리 서비스인 'AWS 시큐리티 허브(AWS Security Hub)'의 보안 진단 결과를 아마존 S3(Amazon S3) 데이터 저장소로 직접 내보낼 수 있는 신규 기능을 추가했다. 이번 기능은 보안 엔지니어와 감사 담당자가 콘솔 외부에서 위협 데이터를 다룰 때 겪던 번거로운 파이프라인 구축 과정을 대폭 단순화하기 위해 마련됐다. 지원되는 파일 포맷은 스프레드시트용 CSV와 개방형 보안 데이터 표준인 OCSF(Open Cybersecurity Schema Framework) 기반 JSON 등 두 가지다.
기업 보안팀은 내부 규정 준수 보고서를 작성하거나 외부 감사 기관에 증거 자료를 제출할 때 시큐리티 허브에 수집된 각종 데이터를 추출해 가공하곤 했다. 기존에는 필요한 데이터를 뽑아내기 위해 람다(Lambda) 함수나 징검다리 형태의 커스텀 추출 파이프라인을 별도로 개발하고 유지 관리해야 하는 부담이 뒤따랐다.
새로 도입된 내보내기 기능은 시큐리티 허브 콘솔 내 거의 모든 결과 화면에서 바로 실행된다. 단순 위협 탐지(Threats) 페이지는 물론 노출(Exposure), 취약점(Vulnerabilities), 형상 관리(Posture Management), 민감 데이터(Sensitive Data), 그리고 전체 결과(All Findings) 탭까지 가릴 것 없이 원하는 시점에 온디맨드 형태로 내보내기를 요청할 수 있다.
사용자가 보고 있는 화면에서 내보내기 단추를 누르면 추출 처리된 결과 파일이 동일한 AWS 계정에 생성되어 있는 지정 S3 버킷으로 자동 전달되는 구조다.
출력 포맷도 사용 목적에 맞게 갈라진다. 엑셀 등 스프레드시트 프로그램에서 항목별 데이터를 신속하게 검토하거나 다른 부서에 전달할 때는 CSV 방식을 고르면 된다. 외부 보안 분석 도구나 타사 SIEM(보안 정보 및 이벤트 관리) 플랫폼과 연동해 이종 보안 시스템 간의 구조화된 데이터 파이프라인을 구성해야 할 경우에는 OCSF 표준을 따르는 JSON 형식을 선택하는 식이다.
이번 내보내기 기능은 AWS 시큐리티 허브 서비스가 제공되고 있는 모든 전 세계 AWS 리전에서 즉시 사용할 수 있다. 콘솔 접속 후 S3 권한 설정과 관련된 세부 사용 가이드는 공식 문서 페이지를 통해 확인할 수 있다.