글로벌 사이버보안 기업 소포스(Sophos)가 오픈AI의 에이전틱 AI 프로그램 '데이브레이크(Daybreak)'를 자사 보안 플랫폼에 이식해 위협 조사 및 대응 속도를 획기적으로 개선했다. 기존에 보안 침해 사건이 발생했을 때 에이전트가 개입해 조사를 마치고 대응책을 마련하기까지 평균 38분가량 걸리던 작업 시간을 단 89초 수준으로 줄이는 데 성공했다.
현재 전 세계 62만5천 개 이상의 기업 및 기관을 보호하고 있는 소포스는 수년 간 축적한 위협 인텔리전스와 자체 대응 플레이북, 보안 분석가들의 노하우를 오픈AI의 고성능 AI 모델과 결합했다. 단순히 자동으로 알람을 띄우거나 사전 정의된 스크립트를 실행하는 수준을 넘어, 복잡한 인프라 환경에서 침해 정황을 실시간 추적하고 판단하는 에이전틱 AI 방식을 구현한 것이다.
이 같은 성능 개선의 중심에는 소포스의 AI 네이티브 방어 시스템인 '소포스 퓨전(Sophos Fusion)'과 위협 관리 서비스인 '소포스 MDR(Managed Detection and Response)'이 자리 잡고 있다. 소포스 퓨전은 자사 보안 솔루션은 물론 500개 넘는 타사 보안 장비 및 클라우드 센서 데이터까지 한곳에 수집하는 구조를 갖췄다.
네트워크, 엔드포인트, 이메일, 계정 시스템 등 다양한 경로에서 하루 수조 건에 달하는 보안 이벤트 로그가 소포스 퓨전으로 쏟아진다. 시스템은 이 거대한 데이터 패킷을 실시간 분석해 실제로 위험도가 높아 사람 분석가가 다뤄야 할 핵심 사건 1천~2천 건 정도로 정제해 전 세계 9개 보안운영센터(SOC)로 뿌려준다.
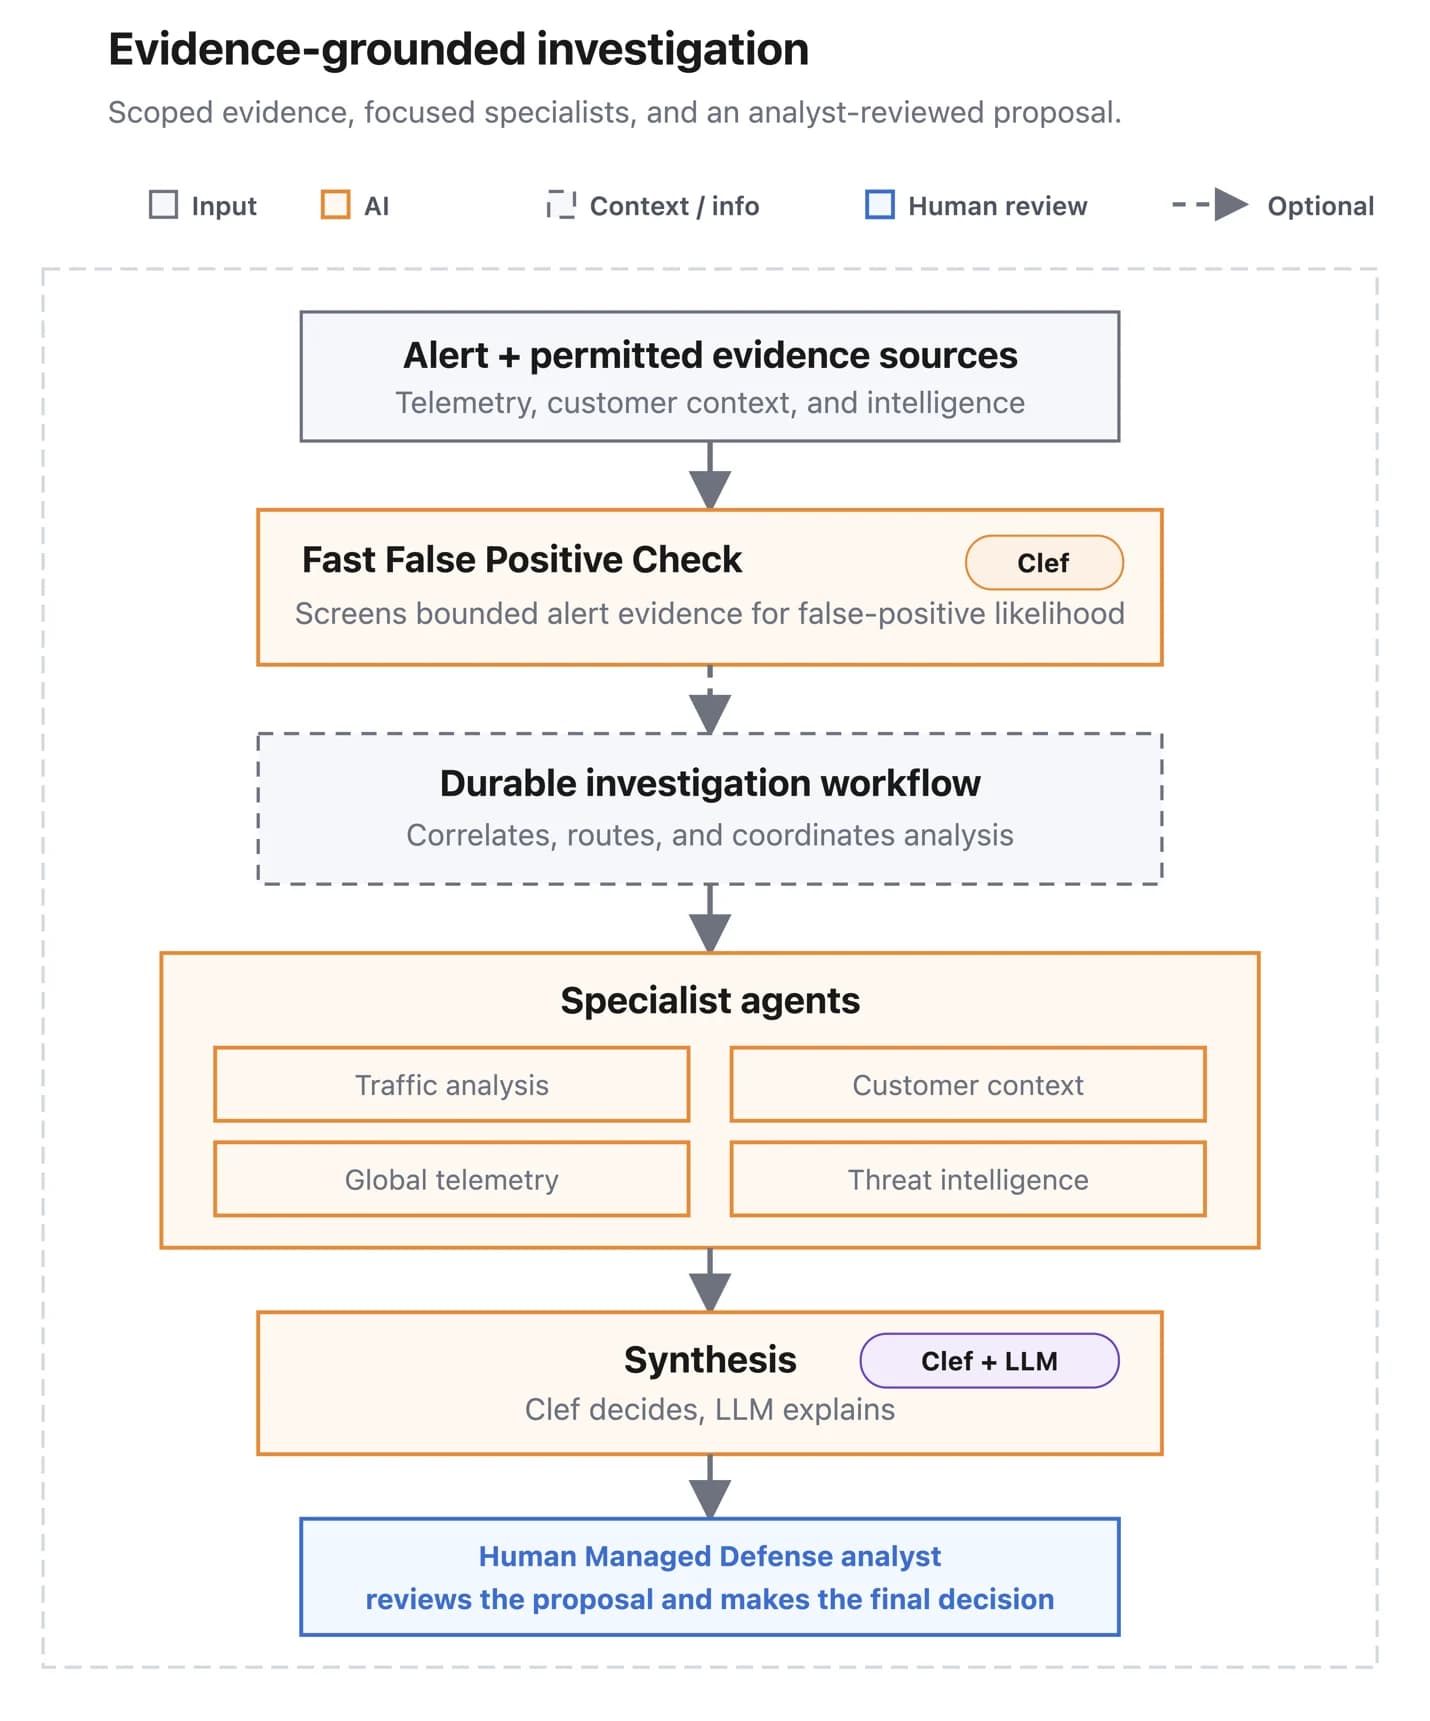
오픈AI 데이브레이크 기반으로 구축된 전용 조사 에이전트는 진단이 필요한 보안 이벤트가 포착되는 즉시 행동을 개시한다. 고객사별 인프라 환경 맥락과 탐지 데이터, 침해지표(IoC), 외부 위협 인텔리전스를 알아서 수집한 뒤 스스로 심층 조사 계획을 수립한다.
이후 조사 단계를 스스로 실행하고, 최종적으로 분석가가 한눈에 파악할 수 있는 사건 요약본과 권장 대응 조치 보고서를 작성해 제시하는 '계획-실행-검토' 순환 프로세스를 가동한다. 필요한 경우 연동된 다른 대응 에이전트가 시스템 격리나 통신 차단 같은 후속 조치를 곧바로 이어서 수행한다.
소포스에 따르면 이 에이전틱 시스템 도입 이후 소포스 MDR 전체 보안 사건의 52%가 사람 분석가가 미리 설정해 둔 안전 경계선 안에서 AI에 의해 시작부터 해결까지 종단간(End-to-End)으로 자동 처리되고 있다. 사람이 일일이 로그를 뜯어보며 단서를 찾던 시간을 에이전트가 대체하면서 보안팀의 대응 호흡이 머신 스피드(Machine speed) 영역으로 접어든 셈이다.
자동화 비중이 급격히 높아졌지만 고객이 자신의 시스템 제어권을 잃지 않도록 통제 메커니즘도 철저히 유지한다. 운영 모드는 크게 세 가지로 나뉜다. '알림(Notify)' 모드에서는 소포스 AI와 분석가가 사건을 조사한 뒤 권고사항만 전달하고 실제 조치 버튼은 고객사가 직접 누른다.
'협력(Collaborate)' 모드는 양측 담당자가 검토를 마친 뒤 함께 대응에 나서는 방식이며, '위임(Authorised)' 모드에서는 소포스 시스템이 사전 합의된 규칙에 따라 고객을 대신해 즉시 격리 조치를 수행한다. 이 같은 통제 경계선은 보안 분석가와 AI 에이전트 모두에게 동일하게 적용된다.
소포스는 반복적이고 시간이 오래 걸리는 탐지·분석 업무는 자동화로 넘겨 보안 분석가의 피로도를 낮추되, 데이터 삭제나 서버 정지처럼 기업 운영에 치명적 영향을 줄 수 있는 파이크적 조치에는 반드시 사람의 최종 승인을 거치도록 설계했다. AI가 스스로 판단해 고위험 명령을 함부로 수행하지 못하도록 최후의 신뢰 경계(Trust boundary)를 사람이 직접 관리하겠다는 취지다.
향후 AI 에이전트의 자율 대응 범위와 적용 유즈케이스를 점진적으로 확장해 나갈 계획이다. 이와 함께 엔드포인트 강력 보호, 다중요소인증(MFA) 강제, 네트워크 망 분리 등 기존 다층 보안 체계가 밑바탕에 깔려 있어야 AI 에이전트도 제 성능을 발휘할 수 있다는 점을 강조하고 있다.