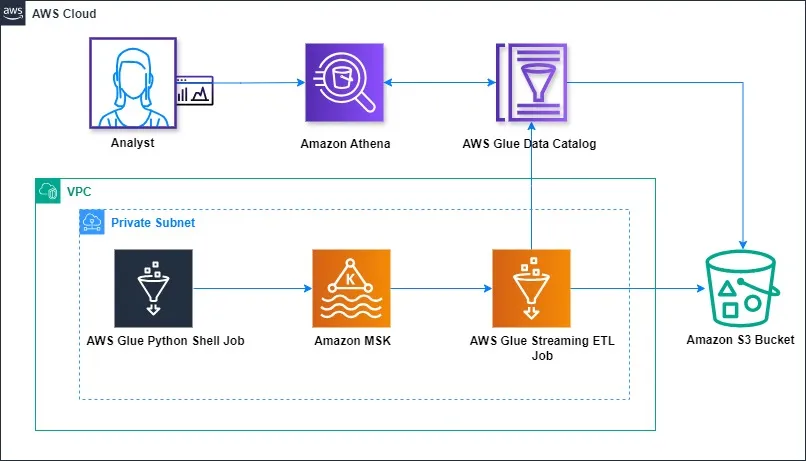
아마존웹서비스(AWS)가 자사 관리형 아파치 카프카 서비스인 Amazon MSK Provisioned 클러스터에서 TLS 1.3 암호화 사용을 지원하기 시작했다. 개발자와 보안 관리자는 클러스터 설정 단계에서 명명된 보안 정책을 선택해 데이터 전송 구간의 암호화 방식을 직접 통제할 수 있게 됐다.
클라우드 환경에서 전송되는 스트리밍 데이터의 양이 늘어나면서 암호화 표준의 중요성도 커지고 있다. AWS는 TLS 1.3이 기존 버전보다 더 빠르고 안전한 암호화 성능을 제공한다고 설명했다. 엄격해지는 기업 보안 표준과 각국 규제 기관의 요구 사항을 충족하는 데 실질적인 도움이 된다는 판단이다.
특히 이번 지원은 향후 암호화된 트래픽을 미리 수집해 두고 추후 복호화를 시도하는 공격에 대비하는 포스트퀀텀 암호화 도입의 기반 기술이라는 점에서 의미가 있다.
새로운 암호화 기능은 관리자가 클러스터 설정에서 직접 보안 정책을 지정하는 방식으로 작동한다. 정책에는 클러스터가 수용할 수 있는 TLS 버전과 암호 스위트의 허용 범위가 담긴다. 지정된 정책 요건을 만족하지 못한 외부 연결은 즉각 차단된다. 운영 중이던 기존 클러스터의 경우 관리자가 별도의 보안 정책을 적용하기 전까지는 기존 설정이 그대로 유지된다.
현장 운영의 유연성도 고려했다. 관리자는 TLS 1.2와 1.3을 동시에 지원하는 호환 정책을 선택할 수 있다. 이 경우 접속을 시도하는 클라이언트가 지원하는 가장 높은 수준의 버전을 자동으로 협상한다.
TLS 1.3을 지원하는 최신 클라이언트는 곧바로 해당 버전으로 연결을 맺고, 아직 업그레이드되지 않은 기존 클라이언트는 기존 버전으로 접속을 이어간다. 기업들은 서비스 중단이나 접속 오류 우려 없이 자체 일정에 맞춰 클라이언트 환경을 순차적으로 개선할 수 있다. 규격 요건이 엄격한 환경에서는 처음부터 TLS 1.3 전용 연결만 허용하는 정책을 선택하는 것도 가능하다.
이번에 추가된 TLS 1.3 지원 기능은 Amazon MSK Provisioned가 서비스되는 모든 AWS 리전에서 별도의 추가 비용 없이 즉시 이용할 수 있다.