개발자가 오픈소스 패키지를 설치하는 순간을 노린 외부 공급망 공격이 급증하자 깃허브(GitHub)가 방어막을 쳤다.
깃허브는 개발 환경과 외부 패키지 저장소 사이에서 의심스러운 파일을 실시간으로 검사하는 '깃허브 패키지 파이어월(GitHub Package Firewall)'을 공개 시범 운영(프리뷰) 형태로 출시했다.
최근 소프트웨어 공급망을 노리는 공격자들의 수법은 교묘해졌다. 개발자가 코드를 본격적으로 실행하기도 전에 패키지를 다운로드하거나 설치하는 과정에서 실행되는 스크립트를 악용해 시스템에 저장된 자격증명이나 중요 데이터를 슬쩍 빼돌리는 방식이 대표적이다. CI/CD(지속적 통합·배포) 시스템이나 AI 코딩 에이전트가 자동화 작업을 처리하는 과정 역시 이 같은 악성코드의 주된 표적이 되어 왔다.
이번에 선보인 패키지 방화벽은 이 같은 공격 통로를 원천 봉쇄하는 데 초점을 맞췄다. 깃허브 액션스 러너(Actions runner)나 코딩 에이전트 같은 엔드포인트가 외부 중앙 패키지 저장소에 바로 접근하는 대신, 중간에 놓인 방화벽을 거치도록 흐름을 바꿨다.
이 과정에서 패키지 목록을 불러오는 메타데이터 요청부터 실제 파일 다운로드까지 보안 정책 검사를 거치게 된다.
기업 보안 관리자는 엔터프라이즈 차원에서 통합 정책을 설정할 수 있다. 새로 등록된 패키지가 일정 시간 검증을 거치도록 하는 쿨다운(Cool-down) 기간 설정이 대표적이다.
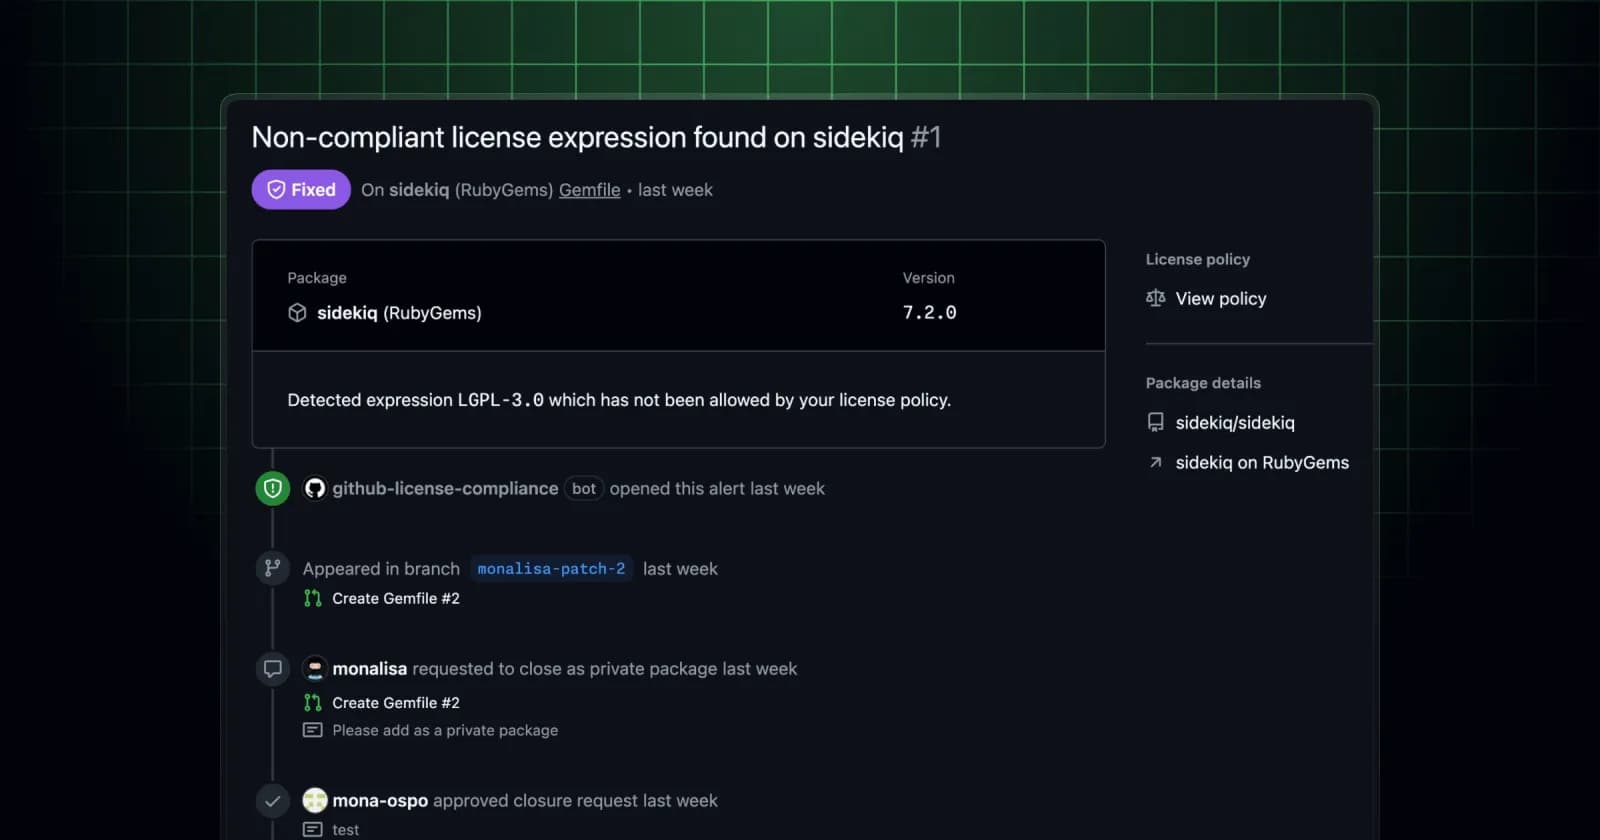
깃허브 자문 데이터베이스(GitHub Advisory Database)와 연동해 알려진 악성코드나 취약점 경고가 포함되어 있는지 실시간으로 확인하고, 보안 증명 수준이 떨어진 패키지의 유입도 자동으로 차단한다.
만약 정상적인 패키지가 보안 정책에 걸려 실수로 차단되는 오탐이 발생할 경우, 기존 깃허브 어드밴스드 시큐리티(GitHub Advanced Security)에서 제공하던 방식과 동일하게 예외 처리를 요청해 풀 수 있도록 절차를 마련했다.
이번 공개 프리뷰는 데이터 보관 장소를 별도로 지정하는 데이터 레지던시 환경을 포함해 모든 '깃허브 엔터프라이즈 클라우드(GitHub Enterprise Cloud)' 고객에게 열려 있다. 프리뷰 기간에는 별도 비용 없이 무료로 기능을 쓸 수 있다.
이후 정식 서비스(GA)로 전환되면 깃허브 액션스 과금 체계와 유사하게 실제 사용량에 따른 계량형 방식으로 요금이 책정될 예정이다.
현재 지원되는 생태계는 활용도가 가장 높은 'npm' 패키지로 한정된다. 자바스크립트 생태계를 중심으로 악성 패키지 유입 사례가 빈번하게 발생하는 현장 상황을 반영한 조치다.
깃허브는 시범 운영 기간 동안 인프라 성능을 다듬는 한편, 기업 현장의 요구사항을 수렴해 다른 언어 생태계로 지원 범위를 넓혀갈 계획이다.