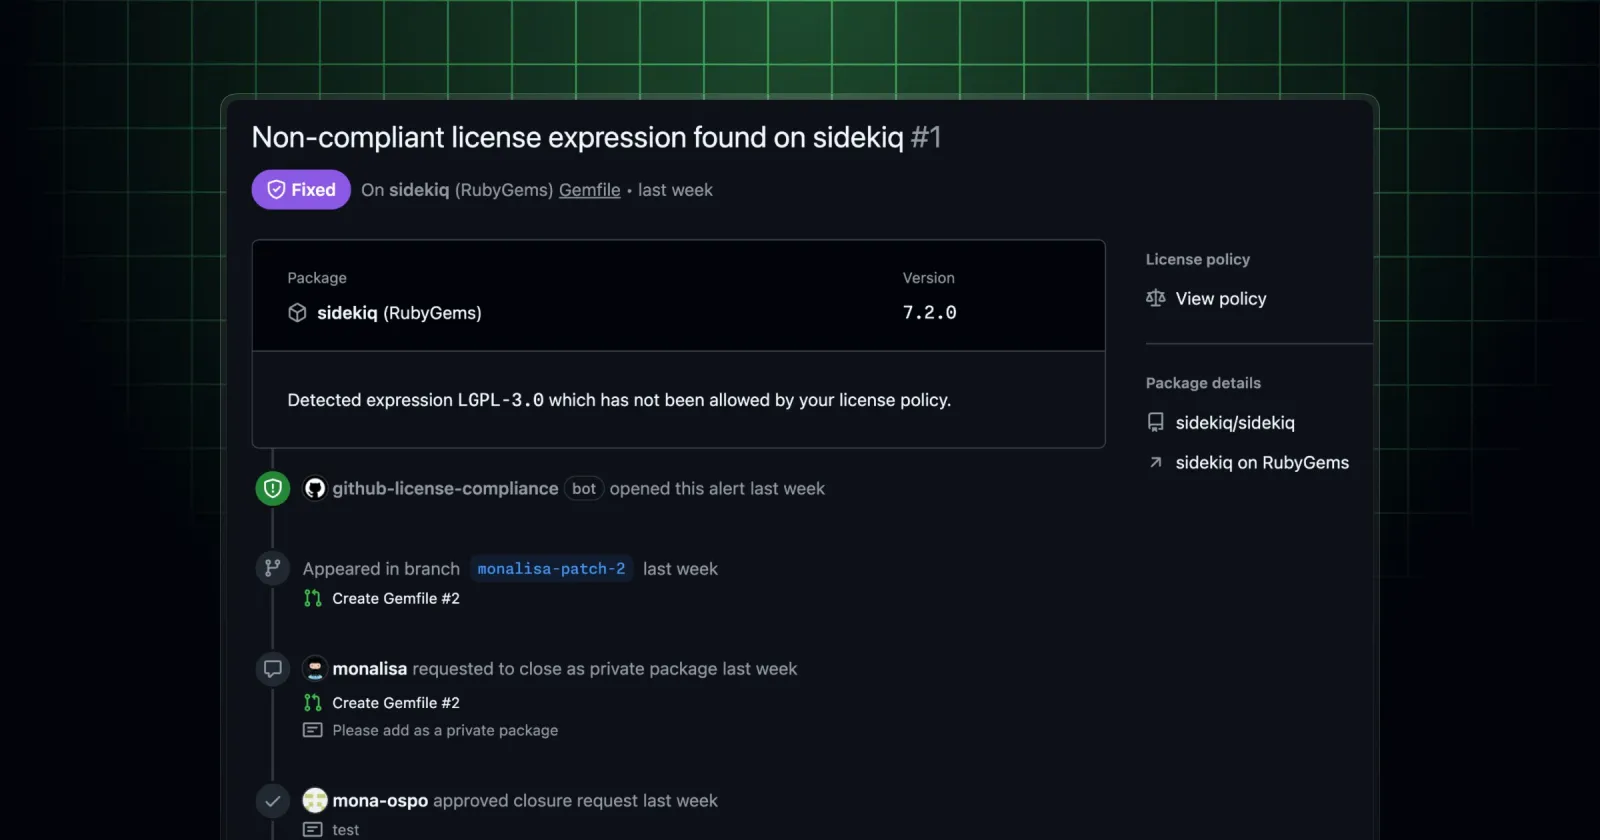
깃허브가 오픈소스 소프트웨어 라이선스 위반 리스크를 사전에 차단할 수 있는 관리 도구를 정식 출시했다. 기업 내 수많은 프로젝트에서 쓰이는 외부 오픈소스 의존성을 중앙 정책에 맞춰 자동으로 검사하는 ‘오픈소스 라이선스 컴플라이어스(Open source license compliance)’ 기능이다.
소프트웨어 개발 현장에서 외부 오픈소스 라이선스 준수 문제는 늘 까다로운 과제로 꼽혀왔다. 개발자가 가져다 쓴 외부 라이선스가 기업 정책에 맞지 않거나 독점 코드 공개를 요구하는 조건이 붙어 있을 경우, 나중에 법적 분쟁이나 보안 위험으로 이어지기 쉽기 때문이다.
이번에 정식 도입된 기능은 기존 깃허브의 의존성 검토 동작(dependency review action) 역량을 기업 단위로 끌어올린 형태다. 깃허브 코드 보안(GitHub Code Security)을 사용하는 깃허브 엔터프라이즈 클라우드(GitHub Enterprise Cloud) 고객이 이용 대상이다. 데이터 보관 장소를 지정하는 데이터 레지던시 옵션을 적용한 고객사 환경에서도 바로 쓸 수 있다.
동작 방식은 간단하면서도 엄격하다. 기업 내 보안 관리자가 전체 프로젝트 규칙에 ‘병합 전 라이선스 규정 준수 결과 요구(Require license compliance results before merging)’ 조건을 걸어두면 준비는 끝난다.
개발자가 소스 코드를 수정하고 의존성 패키지를 추가하거나 바꾼 뒤 풀 리퀘스트(Pull Request)를 올리면 시스템이 이를 곧바로 잡아낸다. 새롭게 유입된 라이선스가 기업 허용 목록에 들어있는지 자동으로 대조해 보는 식이다.
규정에 벗어난 라이선스가 포함되면 풀 리퀘스트 화면에 해당 코드가 주석 형태로 명시되며 코드 병합 버튼이 활성화되지 않는다. 이를 풀고 코드를 합치려면 개발자가 문제가 된 의존성을 지우거나 허용된 패키지로 바꿔야 한다. 기업 차원에서 예외를 승인하거나 정책 자체를 수정하는 방법도 있다.
기업용 관리 역할도 하나 더 늘었다. 깃허브는 ‘엔터프라이즈 오픈소스 라이선스 매니저(Enterprise Open-Source License Manager)’라는 전용 역할을 신설했다. 예외 승인 요청이 들어왔을 때 이를 검토하고 도장을 찍어줄 담당자나 팀을 따로 지정해 두는 용도다. 관리자는 승인 대기 건이 생기면 이메일로 알림을 받아 콘솔에서 바로 확인하고 처리할 수 있다.
데이터 레지던시를 쓰는 기업들을 위한 개선도 이뤄졌다. 지난 6월 공개 시범 운영을 거치며 관련 라이선스 데이터 제공 범위가 넓어졌다. 이에 따라 대상 기업들은 규정 준수 검사뿐만 아니라 프로젝트 내 의존성 그래프와 소프트웨어 자재명세서(SBOM)를 뽑아낼 때도 상세 라이선스 정보를 함께 챙길 수 있게 됐다.
개발 도구와의 연결성도 넓혔다. 라이선스 정책을 새로 고치거나 변경할 때마다 감사 로그(Audit Log)가 생성되어 기업 내부의 외부 기록 관리 시스템과 실시간으로 연동된다.
여기에 정책을 다운로드하고 수정하는 전용 API와 개별 패키지의 정책 위반 여부를 조회하는 API까지 함께 공개했다. 최근 현장에 빠르게 보급되고 있는 AI 코딩 에이전트가 조직 정책에 어긋나는 오픈소스 패키지를 개발자에게 추천하거나 코드에 집어넣지 못하도록 원천 차단하는 데 유용하게 쓰일 것으로 보인다.