마이크로소프트가 기업 내부에서 쓰이는 AI 에이전트를 실시간으로 찾아내고, 이들이 보이는 위험 행동 수준에 따라 접근 권한을 알아서 조정하는 새로운 보안 체계를 내놨다.
에이전트가 단순 답변을 넘어 실제 업무 시스템의 데이터를 건드리고 외부 도구까지 연동해 작업을 처리하는 상황이 늘어나면서 생기는 보안 구멍을 막기 위한 조치다. 에이전트가 오작동하거나 외부 공격에 노출돼 내부망을 흔드는 상황을 방지하려면 AI 모델 자체와는 별개로 이를 제어할 독립적인 보안 울타리가 필요하다는 판단이 깔렸다.
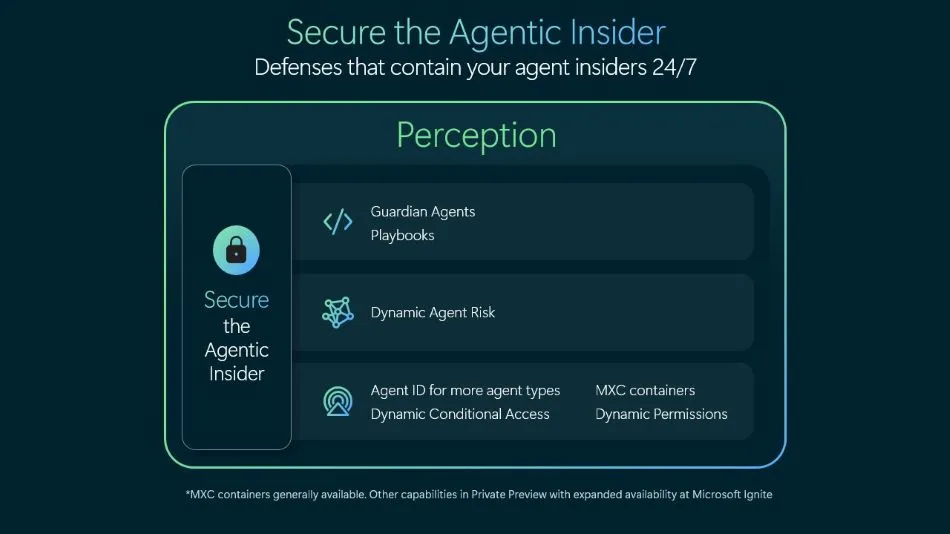
이번에 마이크로소프트는 내부자 위험 보호 프로젝트인 'Project Perception'의 범위를 AI 에이전트 영역까지 크게 넓혔다. Project Perception과 관리 플랫폼인 Microsoft Agent 365는 보안 신호와 맥락 데이터를 서로 공유한다. IT·보안 담당자가 사내에서 돌아다니는 에이전트의 전체 현황과 각 기기가 안고 있는 위험성을 한눈에 파악할 수 있도록 돕는다.
에이전트를 식별하는 눈도 한층 예리해졌다. 클로드 코드(Claude Code)나 오픈AI 코덱스(OpenAI Codex), 깃허브 코파일럿(GitHub Copilot)처럼 개발자나 임직원 PC 내부에서 작동하는 로컬 에이전트 유형 35종을 추가해 탐지 범위를 총 60종으로 늘렸다.
어떤 플랫폼에서 만들어진 에이전트든 탐지만 되면 통합 레지스트리에 등록해 관리할 수 있다. 여기에 Microsoft Entra Agent ID라는 별도 신원 체계를 부여해 소유자가 누구인지, 어떤 권한을 쥐고 무슨 활동을 하는지 수명주기 전체를 추적한다.
새롭게 선보인 'Dynamic Permissions'는 에이전트가 자신이 속한 사용자나 계정의 상시 권한을 그대로 이어받지 못하도록 차단한다. 그동안은 사용자가 높은 권한을 가졌을 경우 해당 사용자가 구동한 AI 에이전트 역시 동일한 접근 권한을 가져 보안상 취약점으로 지적돼 왔다.
앞으로는 조직 정책이 정한 테두리 안에서 승인된 특정 작업을 수행하는 동안에만 딱 필요한 수준의 권한이 내려진다. 작업이 끝나거나 성격이 바뀌면 권한은 즉시 줄어들거나 회수된다. 기업 데이터에 큰 영향을 미칠 수 있는 결정에 대해서는 사람이 직접 확인하고 승인하는 절차를 거치도록 했다.
실시간 위험 평가 기능인 'Dynamic Agent Risk'도 함께 작동한다. 에이전트의 신원 정보와 접근 데이터, 연결된 엔드포인트, 클라우드 및 네트워크 상태, 실제 런타임 동작 체계에서 수집된 신호를 실시간으로 분석해 위험 지수를 계속 업데이트한다.
위험 지수가 변하면 'Dynamic Conditional Access'가 즉시 개입한다. 위험 징후가 감지되면 데이터를 읽는 권한은 놔두되 수정이나 삭제 같은 쓰기 권한을 먼저 막아버린다. 접근할 수 있는 네트워크 경로를 좁히거나 임시 부여했던 권한을 그자리에서 거둬들이는 방식이다. 위험 수치가 한계를 넘어섰다고 판단되면 해당 에이전트의 런타임 환경을 격리하거나 아예 실행을 강제 종료한다.
자동 대응을 위한 전용 기능인 플레이북(Playbooks)과 '가디언 에이전트(Guardian Agents)'도 Project Perception에 합류했다. 보안 담당자가 전체 정책과 가이드라인을 설정해 두면 가디언 에이전트가 위험이 터진 원인을 직접 조사하고, 필요 시 격리 조치를 권고하거나 현장에 곧바로 적용한다.
AI 모델이 아무리 똑똑해지더라도 신원 확인과 최소 권한 부여, 데이터 보호, 위험 차단 같은 보안의 기본 규칙은 모델 외부의 독립된 시스템이 통제해야 한다는 게 마이크로소프트 측 설명이다. AI 에이전트가 기업 현장에 깊숙이 들어오는 만큼 이를 제어하기 위한 기업들의 보안 고민도 한층 깊어질 것으로 보인다.