소버린 AI 클라우드 인프라 기업 자다라가 ‘엔비디아 AI 클라우드 레디(NVIDIA AI Cloud Ready)’ 검증을 획득했다. 엔비디아 클라우드 파트너(NCP) 환경에 배포되는 AI 인프라 소프트웨어를 대상으로 하는 검증 체계로, GPU 하드웨어를 안전한 멀티테넌트 AI 클라우드로 구축하고 운영할 수 있는 플랫폼 기술 역량을 인정받았다는 의미다. 22일 공식 발표다.
이번 검증은 단순히 특정 GPU 모델 하나를 지원하느냐의 문제가 아니다. 컴퓨트와 네트워크, 오케스트레이션, AI 플랫폼 등 인프라 각 계층이 실제 운영 환경에서 한 덩어리로 잘 맞물려 돌아가는지를 본다.
사실 GPU 서버 한두 대를 들여오는 건 쉽지만, 이걸 컴퓨트·네트워크·스토리지, 자원 관리 소프트웨어와 연동해 서비스 형태로 묶어내는 작업은 클라우드 사업자에게 엄청난 부담이다. 자다라 측은 이번 검증을 통해 그 연동 과정의 진입장벽과 구축 부담을 대폭 줄였다고 설명한다.
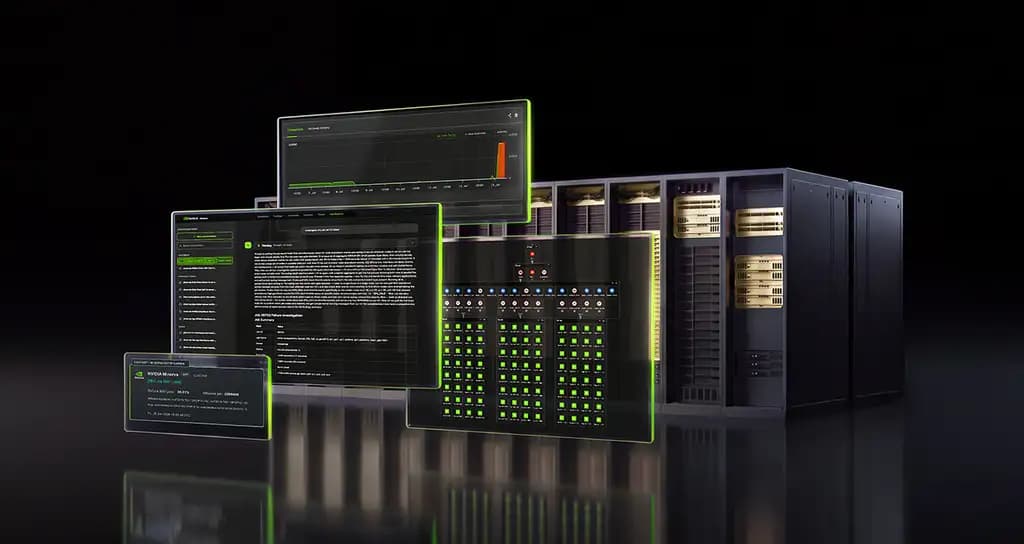
핵심은 클라우드 오케스트레이션 플랫폼인 ‘zCompute’다. 운영자는 단일 제어 화면에서 GPU 노드부터 가상화 환경 프로비저닝, 스토리지 연결, 테넌트 구성을 한눈에 관리한다. 실제로 서비스를 이용하는 개발자나 기업은 할당받은 영역 안에서 컴퓨트 자원과 쿠버네티스 클러스터를 직접 띄워 AI 워크로드를 돌릴 수 있다.
격리 성능도 파고들었다. 여러 고객이나 내부 부서가 인프라를 나눠 쓰는 멀티테넌트 환경에서는 자원 간섭이나 데이터 유출을 막는 게 핵심이다. 자다라는 컴퓨트는 물론 네트워크와 데이터 플랫폼, 스토리지 전반에 격리 기술을 적용했다. 덕분에 AI 학습과 추론, 검색증강생성(RAG), 에이전틱 AI처럼 성격이 다른 여러 워크로드를 한 인프라 안에서 안전하게 섞어 돌릴 수 있다는 계산이 나온다.
최근 업계 화두인 '소버린 AI' 관점에서도 의미가 있다. 데이터 주권과 운영 통제권을 완전히 쥐겠다는 게 소버린 AI의 핵심이다. 자다라는 기업이나 기관이 자신들의 자체 전산실이나 지정한 데이터센터 안에 AI 클라우드를 직접 차릴 수 있게 돕는다. 데이터가 어디에 저장되는지, 누구에게 접근 권한을 줄지, 자원 배분이나 시스템 업그레이드를 언제 진행할지까지 운영자가 완전히 통제한다.
보안 체계도 촘촘히 잡았다. 전송·저장 데이터 암호화는 기본이고 역할 기반 접근 제어(RBAC), 계정·접근 관리(IAM), 가상사설클라우드(VPC) 수준의 보안 그룹을 겹겹이 얹었다. 데이터 위치나 보안 규제가 까다로운 공공·금융·연구기관의 기준을 맞추기 위한 포석이다.
확장성도 눈여겨볼 대목이다. 소규모 엣지 단부터 대규모 AI 팩토리까지 동일한 운영 소프트웨어를 돌린다. 통신사의 엣지 AI 서비스, 기업 전용 AI 클라우드, 연구기관의 HPC(고성능컴퓨팅) 환경 등 쓰임새는 다양하다. 판이 커져도 같은 관리 도구와 보안 정책, 자동화 방식을 그대로 가져갈 수 있어 운영 효율이 높다.
기존 구성을 갈아엎지 않고 쓸 수 있게 EC2 호환 API와 테라폼 등 코드형 인프라(IaC) 방식도 제공한다. 개발자나 엔지니어가 쓰던 자동화 스크립트를 그대로 재활용하도록 한 셈이다. 여기에 글로벌 모니터링 지원과 백업, 재해복구(DR) 체계까지 얹어 구축 이후 운영 공백을 줄였다.
결국 핵심은 GPU 서버를 사는 것과 그걸 멀티테넌트 클라우드 서비스로 엮어 파는 것 사이의 격차를 줄여주겠다는 전략이다. 사업자가 인프라 맞추는 데 힘 빼지 않고 AI 서비스 자체에 집중하도록 판을 짜주겠다는 뜻이다.
조순현 자다라 코리아(이비즈테크) 상무는 "이번 검증은 GPU 인프라를 안전한 멀티테넌트 AI 클라우드로 구축·운영하는 자다라의 통합 플랫폼 역량을 공식 인정받았다는 데 의미가 있다"며 "국내 기업과 클라우드 사업자가 데이터 주권과 운영 통제권을 확실히 쥐면서 AI 서비스 본연의 가치에 집중할 수 있도록 현장 지원을 강화하겠다"고 말했다.